
WEB当直 週次レポート
■■■■■■ 様
2026年11月2日〜11月8日
| 重大な脆弱性 | 0件 |
|---|---|
| CMS・プラグインの更新 | 2件 |
| 異常なアクセス | なし |
| バックアップ | 正常 |
| サイトの表示 | 正常 |
脆弱性の情報を集めてから報告書をお届けするまで、毎回同じ手順で行います。
日々公開される新しい脆弱性情報を継続して収集します。
使用中のCMS・プラグインなどと照合し、対応が必要かを判断します。
更新などの対策を実施。サーバー会社の対応が必要な場合は、必要な措置をご案内します。
更新前後の画面を比較し、更新によるデザイン・レイアウト崩れに対応します。
何を確認し、どう対応したかを、報告書にまとめてお届けします。
ログは作業の例です
2026年10月、PHPにログイン不要でサーバーを乗っ取れる脆弱性が2件見つかりました。修正版の公開からわずか19分後には、両方が狙われていました。
脆弱性は、見つかる場所によって直す人が変わります。
| 穴が開く場所 | 直す人 |
|---|---|
| PHPなどサーバーのソフト | サーバー会社(VPS・自社サーバーは管理者) |
| CMS本体 | WordPress、Movable Typeなどのサイト管理者 |
| プラグイン・テーマ | サイトの管理者 |
| 独自のプログラム | 制作会社・開発者 |
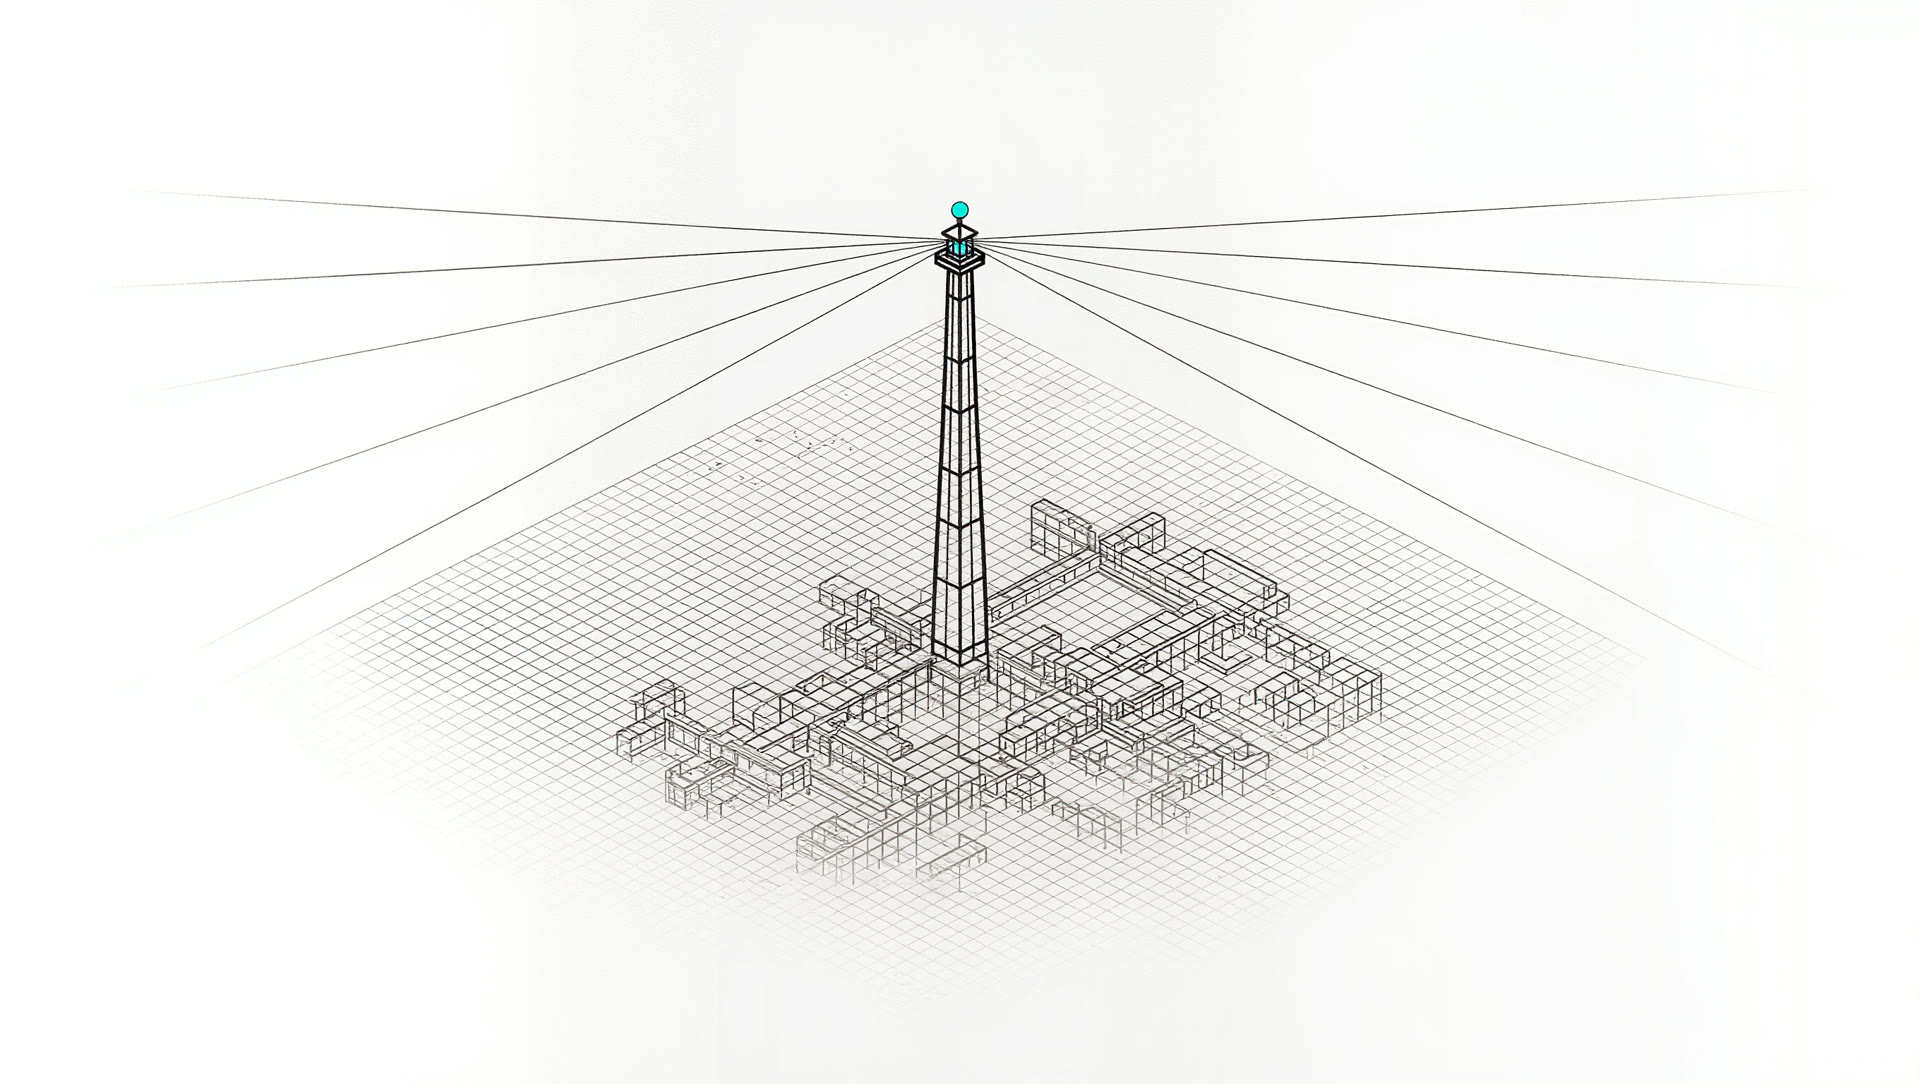
サーバーからCMS本体、プラグインまでを監視し、「このサイトに関係あるか」を判定します。
PHP2Shellのときの判定例
対応の例
新しい脆弱性情報を確認
登録サイトと照合。あなたのサイトが該当
バックアップを保存
プラグインを更新
更新前後の画面を比較。崩れなし
担当者が画面を確認し、報告書をお届け
更新で表示が崩れたら元通りに直し、直せなければ更新前に戻してご報告します。
契約期間中は、サーバーに入るための鍵をお預かりします。鍵が使えないサーバーでは、いちばん弱い権限のアカウントをお借りします。
サイトごとに専用。公開用のサーバーとは切り離して保管します。
作業に必要な最小限の権限だけのアカウントです。
監視と作業の内容は、すべて記録してご報告します。
週次・月次のレポートと、作業のたびの対応報告書。宛先はマイページで設定できます。
WEB当直 週次レポート
■■■■■■ 様
2026年11月2日〜11月8日
| 重大な脆弱性 | 0件 |
|---|---|
| CMS・プラグインの更新 | 2件 |
| 異常なアクセス | なし |
| バックアップ | 正常 |
| サイトの表示 | 正常 |
契約はサーバーごと。そのサーバーで動かすCMSの数でプランを選びます。Basic・Standard・Advancedは、1CMSあたり3,300円です。
Basic
CMS2つまで
6,600円/月(税込)
表示崩れの修正は月30分まで
Standard
CMS5つまで
16,500円/月(税込)
表示崩れの修正は時間の上限なし
Advanced
CMS10まで
33,000円/月(税込)
超えた分は1つにつき+3,300円
表示崩れの修正は時間の上限なし+乗っ取り時の初動対応+古いプラグインの置き換えなど
CMSが11以上のサーバーには、Enterprise(月額88,000円〜、CMS 25まで、防御オプション込み)をご用意しています。
どのプランも、1時間ごとの監視、CMS・プラグインの更新、更新前後の画面確認、サーバー保守、週次・月次の報告が含まれます。
アクセスログの監視、不審なアクセスの遮断、DDoS対策は「防御オプション」として、どのプランにも追加できます(月額11,000円・1サーバー)。